

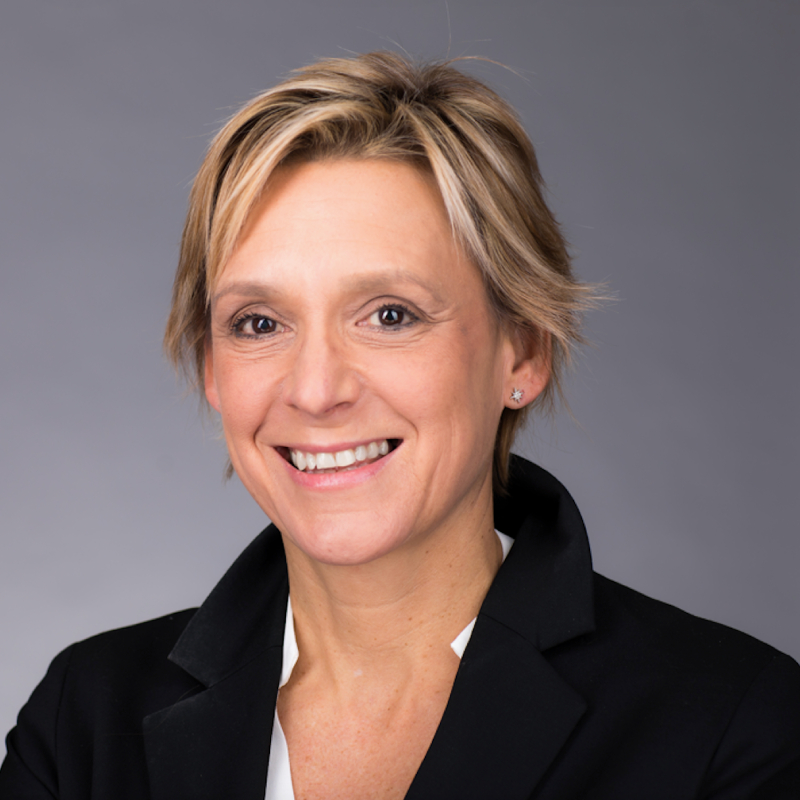
Patricia Gauthier - Experte Cybersécurité, Protection des données et GRC - Senior Advisor
Biographie
Patricia Gauthier, experte de la cybersécurité, de la protection des données et de la
conformité (GRC), a consacré l'essentiel de sa vie professionnelle à la croisée de la
sécurité, de la réglementation et de la transformation digitale, dans des
environnements soumis à de fortes exigences réglementaires, avec une
connaissance intime du secteur financier.
Elle a récemment créé et dirigé la practice stratégique Security d'Avanade (joint-
venture Accenture-Microsoft) pour la France et le Benelux. Elle y a développé une
offre complète couvrant la stratégie cybersécurité, la gestion des risques, la
protection des données, la sécurité de l'IA et la conformité aux réglementations NIS2
et DORA, en accompagnant les organisations en amont de leurs décisions
technologiques.
Auparavant, elle a dirigé des programmes de mise en conformité RGPD chez
Magellan Consulting, puis co-fondé une start-up ayant bâti une plateforme GRC en
mode SaaS, alignée sur les nouvelles régulations européennes.
Elle a débuté sa carrière à Londres, en conseil IT auprès de banques
d'investissement, avant de rejoindre GLTRADE aux premières années de
l'entreprise. Pendant dix ans, elle a contribué à établir sa position de leader en
Europe, puis est devenue directrice de l'innovation des offres de trading, à l'époque
où la société s'imposait comme un acteur mondial de son secteur.
Ingénieure en mathématiques et informatique de l'Université de Waterloo au Canada
et certifiée DORA, Patricia est convaincue que la cybersécurité, la conformité et la
gouvernance de l'IA doivent éclairer les décisions stratégiques plutôt que les suivre.
Son approche est résolument tournée vers le conseil : des recommandations claires,
pragmatiques et alignées sur les enjeux business, pour aider les dirigeants à adopter
l'IA en confiance et à naviguer dans un environnement réglementaire toujours plus
complexe.
Domaines d'expertise
- Stratégie cybersécurité et gouvernance des risques numériques
- Conformité réglementaire dans les secteurs régulés : DORA, NIS2, RGPD
- Sécurité et gouvernance de l'IA
- Création et développement d'offres de conseil en cybersécurité et GRC


Contributions & impact
- Création et développement de la practice Security d'Avanade pour la France et le Benelux, de la stratégie à l'offre complète (cybersécurité, GRC, Security AI, NIS2/DORA).
- Pilotage de programmes de mise en conformité réglementaire (RGPD, NIS2, DORA) dans des environnements fortement régulés.
- Co-fondation d'une start-up ayant bâti une plateforme de sa plateforme GRC en mode SaaS, alignée sur les nouvelles régulations européennes.
- Contribution à l'émergence d'un leader mondial du trading électronique, de l'expansion européenne à l'innovation des offres.
Engagements & convictions
- Faire de la cybersécurité et de la conformité un levier de confiance et de performance, plutôt qu'une contrainte subie.
- Sécuriser l'innovation, à commencer par l'IA, dès la conception.
- Bâtir une culture de sécurité partagée, de la direction générale aux équipes opérationnelles.
